Siguria e të dhënave në DPP: si t’i mbroni pasaportat digjitale të produktit nga sulmet kibernetike dhe falsifikimi

Digjitalizimi po prek çdo anë të biznesit, por pak risi i ndryshojnë rregullat e lojës aq sa pasaporta digjitale e produktit. Ndërsa afrohen rregulloret e reja të BE-së për ekonominë qarkulluese, DPP po kalon nga një koncept ekzotik në një standard të detyrueshëm për çdo produkt që vendoset në tregun e BE-së – edhe për ato që prodhohen në Shqipëri dhe Kosovë.
Ideja është e thjeshtë: çdo produkt – nga bateria e makinës suaj elektrike te pulovra që keni veshur – do të ketë profilin e vet digjital. Ky profil do të përmbajë historinë e plotë të ciklit të jetës, prejardhjen e materialeve, gjurmën e karbonit dhe udhëzimet për riciklim.
Por kjo ngre një pyetje shumë kritike, që shpesh lihet pas dore nga entuziazmi për zhvillimin e qëndrueshëm: çfarë ndodh me këtë bazë të madhe të dhënash nëse bie në duar të gabuara? Siguria e të dhënave në pasaportat digjitale të produktit nuk është thjesht problem IT.
Ajo është themeli mbi të cilin ndërtohet besimi i konsumatorëve, i partnerëve të biznesit dhe i rregullatorëve. Nëse një pasaportë digjitale mund të manipulohet lehtë, i gjithë koncepti i gjurmueshmërisë dhe transparencës shembet. Në këtë artikull shohim në thellësi pse DPP është një shënjestër kaq tërheqëse për kriminelët kibernetikë dhe cilat hapa realë teknologjikë dhe strategjikë duhet të ndërmarrin kompanitë për të mbrojtur produktet dhe reputacionin e tyre.
Pse pasaporta digjitale e produktit është një „minierë ari“ për hakerët
Për të kuptuar si të mbrohemi, duhet të kuptojmë fillimisht çfarë po mbrojmë. Pasaporta digjitale e produktit nuk është thjesht një etiketë me barkod. Është një ekosistem i ndërlikuar të dhënash që bashkon informacion nga shumë pjesëmarrës në zinxhirin e furnizimit – furnizues lëndësh të para, prodhues, kompani logjistike dhe tregtarë.
Ky regjistrim digjital përmban sekrete tregtare shumë të ndjeshme.
Për shembull, përmasat e sakta të lidhjeve metalike në një përbërës industrial, listën e furnizuesve të palëve të treta që përdor një markë, ose proceset specifike të prodhimit që i japin asaj avantazh në treg. Për spiunët industrialë, ky informacion është shumë i vlefshëm.
Nga ana tjetër, për aktorët keqdashës që duan të dëmtojnë reputacionin e një kompanie, manipulimi i të dhënave për gjurmën mjedisore mund të shkaktojë një skandal të madh publik.
Përveç kësaj, DPP shpesh lidhet në kohë reale me sistemet e planifikimit të burimeve të ndërmarrjes (ERP). Një shkelje e suksesshme përmes infrastrukturës së pasaportës mund të shërbejë si „derë e pasme“ drejt bërthamës së rrjetit të korporatës.
Anatomia e kërcënimeve: nga çfarë saktësisht duhet të mbrohemi?
Kërcënimet ndaj pasaportave digjitale mund të ndahen në disa fusha kryesore, secila prej të cilave kërkon një qasje specifike për t’u neutralizuar.
- Falsifikimi i të dhënave dhe mashtrimi me „greenwashing“: Rreziku më i dukshëm për DPP është ndryshimi i informacionit brenda vetë pasaportës. Imagjinoni një prodhues veshjesh të modës së shpejtë që ndryshon në mënyrë të paligjshme pasaportën digjitale të produkteve për të treguar se janë prej 100% pambuku të ricikluar, kur në fakt nuk janë. Kjo jo vetëm e mashtron konsumatorin përfundimtar, por shkel edhe ligjin evropian. Falsifikimi mund të shfrytëzohet edhe nga prodhuesit e mallrave kontrabandë, që kopjojnë një pasaportë digjitale të vlefshme dhe ia bashkëngjitin një produkti të rremë që të duket origjinal.
- Rrjedhjet e të dhënave: Qasja e paautorizuar në bazat e të dhënave ku ruhen pasaportat digjitale mund të çojë në rrjedhjen e pronës intelektuale. Hakerët kërkojnë hallka të dobëta në sigurinë e serverëve cloud ose në lidhjet API (ndërfaqet e programimit të aplikacioneve) që bashkojnë sistemet e ndryshme përgjatë zinxhirit të furnizimit.
- Ransomware dhe sulmet e mohimit të shërbimit (DDoS): Çfarë ndodh nëse të dhënat në pasaporta kodohen nga hakerë që kërkojnë shpërblesë për t’i rikthyer? Nëse linja e prodhimit është e automatizuar dhe kërkon gjenerimin e DPP në kohë reale, një sulm i tillë mund ta ndalë gjithë fabrikën. Po ashtu, sulmet DDoS mund t’i mbingarkojnë serverët dhe t’i bëjnë pasaportat digjitale të paarritshme për autoritetet doganore ose klientët përfundimtarë, duke shkaktuar kaos logjistik dhe humbje financiare.
Mburoja teknologjike: si ndërtohet një pasaportë digjitale e mbrojtur mirë
Mbrojtja e DPP nuk mund të mbështetet te një zgjidhje e vetme. Kërkon një qasje me shumë shtresa që kombinon teknologjitë më të reja të kriptografisë dhe sigurisë së rrjetit. Parimi „Security by Design“ (siguria që në projektim) duhet të udhëheqë që nga momenti i parë kur konceptohen sistemet për pasaportat e produkteve.
Forca e blockchain dhe e teknologjive të decentralizuara
Një nga zgjidhjet më efektive kundër falsifikimit të të dhënave është përdorimi i blockchain ose i teknologjive të tjera të librit të shpërndarë (distributed ledger). Ndryshe nga bazat tradicionale të centralizuara, ku një administrator i vetëm mund ta ndryshojë një regjistrim, blockchain i ruan të dhënat në një rrjet të decentralizuar nyjesh.
Çdo shtim informacioni në pasaportën digjitale – për shembull, kur një lëndë e parë mbërrin në fabrikë ose kur një produkt kalon kontrollin e cilësisë – regjistrohet si një „bllok“ më vete. Ky bllok lidhet kriptografikisht me të mëparshmin. Nëse dikush përpiqet t’i ndryshojë të dhënat në mënyrë retroaktive (për shembull, për të fshehur faktin se është përdorur një kimikat toksik), do të duhej të ndryshonte jo vetëm atë bllok, por edhe të gjithë blloqet pasuese në gjithë rrjetin njëkohësisht, gjë që në praktikë është llogaritësisht e pamundur. Kjo i bën të dhënat të pandryshueshme: pasi regjistrohet, historia e produktit nuk mund të rishkruhet.
Kriptografia dhe nënshkrimet digjitale
Për t’u siguruar që të dhënat në pasaportë vijnë nga një burim legjitim dhe jo nga një mashtrues, përdoren kriptografia asimetrike dhe nënshkrimet digjitale. Çdo pjesëmarrës në zinxhirin e furnizimit ka një çelës kriptografik unik.
Kur një furnizues fut informacion në DPP, ai e nënshkruan digjitalisht me çelësin e vet privat.
Kushdo tjetër përgjatë zinxhirit mund të përdorë çelësin publik të atij furnizuesi për të verifikuar nënshkrimin. Nëse të dhënat janë ndryshuar qoftë edhe me një bajt gjatë transferimit, kontrolli matematikor dështon dhe sistemi e sinjalizon ndërhyrjen. Ky është ekuivalenti digjital i vulës prej dylli mbi një letër, por miliona herë më i sigurt.
Arkitektura Zero Trust
Qasja tradicionale ndaj sigurisë kibernetike përqendrohet te mbrojtja e „perimetrit“ – ndërtimi i një muri të lartë rreth rrjetit. Por në botën e DPP, ku të dhënat ndahen mes dhjetëra kompanive të ndryshme në mbarë botën, nuk ka një perimetër të qartë. Këtu hyn arkitektura Zero Trust.
Parimi bazë i Zero Trust është „mos i beso kurrë, verifiko gjithmonë“. Sistemi nuk i beson automatikisht asnjë përdoruesi apo pajisjeje, edhe nëse janë tashmë brenda rrjetit të korporatës.
Çdo përpjekje për qasje në të dhënat e pasaportës digjitale, qoftë për lexim apo për shkrim, kërkon autentikim dhe autorizim strikt. Kjo e minimizon rrezikun e kërcënimeve nga brenda dhe e kufizon dëmin nëse një haker arrin të komprometojë një llogari të vetme.
Hapa praktikë për biznesin: nga teoria te veprimi
Zbatimi i të gjitha këtyre teknologjive mund t’u duket i frikshëm drejtuesve, por siguria është proces, jo destinacion përfundimtar. Për t’u mbrojtur nga sulmet kibernetike dhe falsifikimi gjatë zbatimit të pasaportës digjitale të produktit, kompanitë duhet të ndërtojnë një strategji të brendshme të qartë. Ja hapat praktikë më të rëndësishëm që duhet të ndërmarrë çdo organizatë:
- Kontroll i shkallëzuar i qasjes sipas roleve (RBAC): Jo çdo pjesëmarrës në zinxhir ka nevojë për qasje në të gjithë informacionin. Tregtari duhet të shohë materialet dhe udhëzimet e riciklimit, por nuk ka nevojë ta dijë çmimin e saktë të lëndëve të para nga furnizuesi parësor. Sistemet duhet të konfigurohen që t’i tregojnë secilit rol vetëm atë që i nevojitet.
- Autentikim i detyrueshëm me shumë faktorë (MFA): Çdo hyrje në sistemin e menaxhimit të DPP duhet të mbrohet me më shumë se një fjalëkalim. Përdorimi i të dhënave biometrike ose i tokenëve harduerikë e ul ndjeshëm rrezikun e qasjes së paautorizuar përmes kredencialeve të vjedhura.
- Auditime të rregullta dhe teste depërtimi: Siguria e sistemit duhet testuar vazhdimisht. Angazhimi i „hakerëve etikë“ (white-hat) për të simuluar sulme ndaj infrastrukturës së DPP është mënyra më e mirë për të zbuluar dobësitë para se t’i shfrytëzojnë kriminelët e vërtetë.
- Trajnimi i punonjësve: Hallka më e dobët e çdo sistemi sigurie mbetet njeriu. Trajnimet e rregullta për njohjen e emaileve phishing dhe të teknikave të inxhinierisë sociale janë shumë të rëndësishme, sepse hakerët shpesh përdorin pikërisht këto për të fituar qasjen fillestare në rrjetet e korporatave.
- Mbikëqyrje strikte e furnizuesve: Sistemi juaj DPP është aq i sigurt sa furnizuesi juaj më i dobët. Kompanitë duhet të kërkojnë certifikime sigurie (si ISO 27001) nga të gjithë partnerët që kanë të drejtë të shkruajnë të dhëna në pasaportat e produkteve.
Roli i rregullimit dhe i standardizimit
Teknologjitë japin mjetet, rregulloret vendosin rregullat. Bashkimi Evropian nuk po e bën vetëm të detyrueshme futjen e DPP; po përgatit edhe korniza strikte për mënyrën si duhet të mbrohen këto sisteme. Rregullorja për Projektimin Ekologjik të Produkteve të Qëndrueshme (ESPR) vendos kërkesa të larta për ndërveprueshmërinë dhe sigurinë e të dhënave.
Është e rëndësishme të përmendet edhe pika e takimit me Rregulloren e Përgjithshme për Mbrojtjen e të Dhënave (GDPR). Edhe pse DPP përqendrohet kryesisht te produktet, ajo mund të përmbajë të dhëna që lidhen me individë. Prandaj sistemet e pasaportave digjitale duhet të projektohen për përputhje të plotë me rregullat e mbrojtjes së të dhënave personale, duke përdorur teknika si pseudonimizimi kriptografik.
Standardet e hapura do të luajnë rol kyç këtu. Organizata si ISO dhe konsorciume ndërkombëtare po punojnë për protokolle universale që jo vetëm garantojnë që pasaportat të lexohen nga sisteme të ndryshme në mbarë botën, por edhe që standardet kriptografike që i mbrojnë të jenë të njëtrajtshme dhe të besueshme.
Mendime përmbyllëse për sigurinë e të dhënave në DPP
Pasaporta digjitale e produktit është një ndryshim i madh në mënyrën si prodhojmë, konsumojmë dhe riciklojmë mallrat. Ajo ka potencialin t’i pastrojë tregjet nga falsifikimet, të heqë pretendimet mashtruese për qëndrueshmërinë dhe të ndërtojë një ekonomi vërtet qarkulluese. Por ky potencial realizohet vetëm nëse të dhënat në këto pasaporta janë të besueshme dhe të mbrojtura.
Mbrojtja e DPP nga sulmet kibernetike dhe falsifikimi nuk është investim i njëhershëm në softuer, por angazhim i vazhdueshëm për sigurinë. Kompanitë që e kuptojnë këtë sot dhe i ndërtojnë sistemet mbi themele të forta kriptografie, decentralizimi dhe kontrolli strikt të qasjes nuk do të shmangin thjesht gjobat dhe dëmin në reputacion. Ato do të fitojnë asetin më të vlefshëm në biznes – besimin e qëndrueshëm të klientëve.
Zgjidhjet tona
DPP për industri të ndryshme

DPP për produktet e ndërtimit
DPP siguron transparencë për përbërjen dhe qëndrueshmërinë e materialeve të ndërtimit, duke lehtësuar provën e origjinës dhe përputhjen me standardet.
DPP për importuesit
Importuesit sigurojnë një DPP të vlefshme për çdo produkt dhe hapin rrugën në tregun e BE-së pa rrezik sanksionesh dhe vonesash.

DPP për konsumatorët fundorë
DPP jep transparencë – përbërja, origjina dhe riciklimi i produkteve, që konsumatorët të zgjedhin me përgjegjësi dhe të marrin vendime të informuara.
Ju na pyesni:
Pyetje të shpeshta
Blockchain i ruan të dhënat në një rrjet të decentralizuar ku çdo regjistrim i ri lidhet kriptografikisht me të mëparshmin. Për ta ndryshuar informacionin në mënyrë retroaktive, sulmuesi do të duhej të modifikonte të gjithë blloqet pasuese në gjithë rrjetin njëkohësisht – gjë që në praktikë është llogaritësisht e pamundur.
Zero Trust është një qasje ku sistemi nuk i beson automatikisht asnjë përdoruesi apo pajisjeje, as atyre që janë tashmë brenda rrjetit. Çdo përpjekje për qasje në të dhëna kërkon autentikim dhe autorizim strikt. Kjo është veçanërisht e rëndësishme për DPP, sepse të dhënat ndahen mes dhjetëra kompanive në mbarë botën dhe nuk ka një perimetër të qartë të mbrojtur.
Çdo pjesëmarrës përgjatë zinxhirit i nënshkruan të dhënat që fut me një çelës kriptografik privat unik. Pjesëmarrësit e tjerë mund ta verifikojnë nënshkrimin me çelësin publik – nëse qoftë edhe një bajt është ndryshuar gjatë transferimit, kontrolli dështon automatikisht dhe sistemi e sinjalizon ndërhyrjen.
Kompanitë duhet të vendosin kontroll të shkallëzuar të qasjes sipas roleve, autentikim të detyrueshëm me shumë faktorë, auditime të rregullta dhe teste depërtimi nga hakerë etikë, trajnim të punonjësve për njohjen e sulmeve phishing, dhe të kërkojnë certifikime sigurie (si ISO 27001) nga të gjithë furnizuesit që kanë të drejtë të shkruajnë të dhëna në pasaporta.
WIARA me një zgjidhje të plotë DPP
Zgjidhjet tona
DPP për importuesit
Importuesit sigurojnë një DPP të vlefshme për çdo produkt dhe hapin rrugën në tregun e BE-së pa rrezik sanksionesh dhe vonesash.
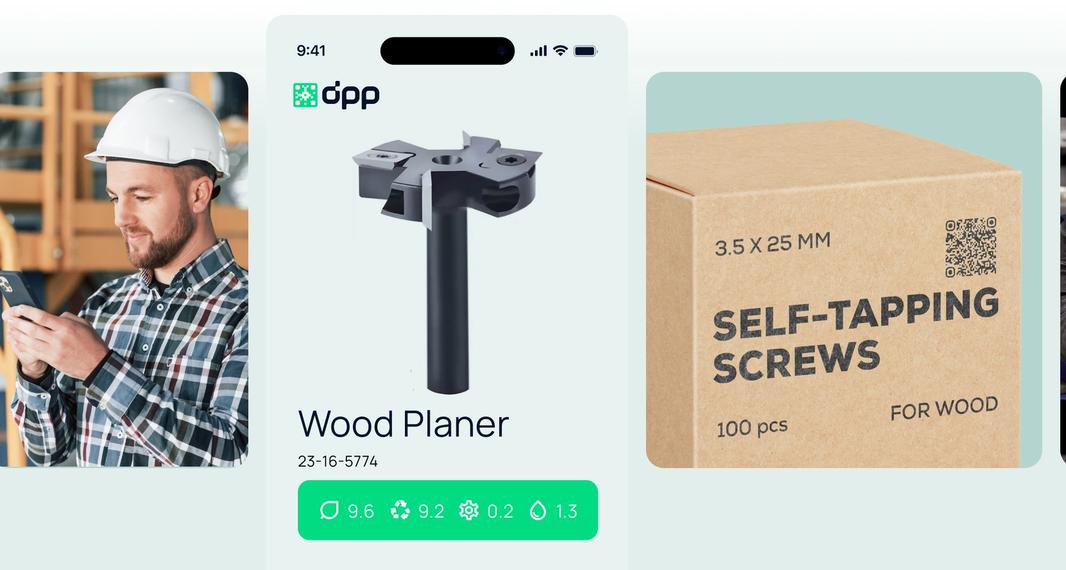
DPP për prodhuesit
Prodhuesit krijojnë dhe mirëmbajnë DPP-në, dëshmojnë përputhjen dhe qëndrueshmërinë, fitojnë besim dhe përmirësojnë proceset e tyre.

DPP për tekstilet
DPP jep gjurmueshmëri nga fibra deri te riciklimi, dëshmon qëndrueshmërinë e markave dhe ngjall besimin e konsumatorëve.
WIARA në ndihmë të biznesit tuaj
Zbatoni DPP në procesin tuaj të prodhimit shpejt, thjesht dhe me efikasitet